
Connaître ses fournisseurs critiques ne suffit plus à maîtriser les risques liés aux tiers. Derrière chaque prestation peuvent se dissimuler des dépendances technologiques, infrastructurelles, géographiques ou humaines, parfois communes à plusieurs fournisseurs. Pour renforcer leur résilience, les organisations doivent désormais dépasser l’évaluation individuelle des prestataires et adopter une vision transversale des chaînes de service. De la cartographie des dépendances à l’évaluation des stratégies de sortie, cinq leviers permettent de faire évoluer les dispositifs de Third Party Risk Management (TPRM), ou gestion des risques liés aux tiers.
Les échanges du Club KYS de TNP consacrés aux dépendances et aux concentrations invisibles ont nourri cette réflexion sur les nouvelles frontières de la gestion des risques liés aux tiers.
Cartographier les dépendances à partir des activités critiques
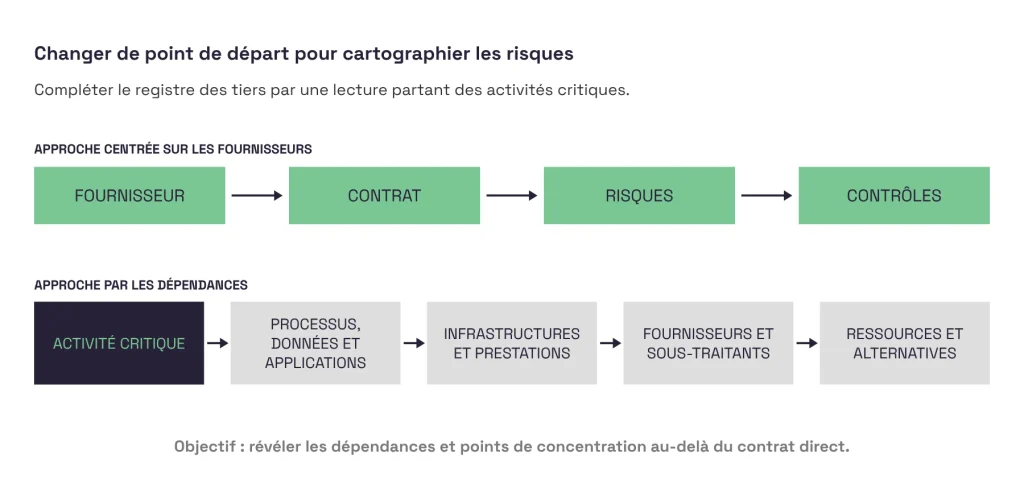
La plupart des dispositifs de gestion des risques tiers reposent sur une logique relativement linéaire : identifier les fournisseurs, analyser leurs contrats, évaluer leurs risques et mettre en place les contrôles appropriés.
Cette approche demeure indispensable. Elle permet de structurer les relations avec les prestataires, d’apprécier leur criticité et de formaliser les exigences de maîtrise des risques. Mais elle présente une limite : en partant des fournisseurs, l’organisation peut ne pas identifier certaines dépendances essentielles au fonctionnement de ses activités.
La première évolution consiste donc à inverser le raisonnement : partir des activités critiques pour remonter progressivement l’ensemble de leurs dépendances. Une activité repose sur des processus, eux-mêmes soutenus par des applications, des données, des équipements ou des infrastructures. Ces ressources mobilisent des prestations externes, des fournisseurs, parfois plusieurs niveaux de sous-traitance, ainsi que des technologies ou des ressources communes.
Partir des activités critiques permet d’identifier les dépendances situées au-delà des fournisseurs directs.
Cette lecture permet notamment de comprendre qu’une fonction critique peut dépendre de plusieurs prestataires apparemment indépendants, tout en restant exposée à un même point de défaillance. Pour une société de gestion, il peut s’agir d’un fournisseur de données commun à plusieurs fonctions essentielles. Pour une mutuelle, de plusieurs applications hébergées chez un même opérateur cloud. Dans l’industrie, de fournisseurs de premier rang dépendant du même fabricant de composants.
La cartographie des dépendances complète ainsi le registre des tiers : elle ne cherche plus seulement à identifier les prestataires, mais à comprendre les ressources dont dépend réellement la continuité de l’activité.
Identifier les concentrations au-delà des fournisseurs directs
Une fois les dépendances cartographiées, l’enjeu consiste à détecter leurs éventuels points de convergence. Deux fournisseurs distincts peuvent utiliser le même hyperscaler. Plusieurs solutions de secours peuvent reposer sur un opérateur télécom commun. Des équipements industriels provenant de fabricants différents peuvent intégrer un même composant.
Ces concentrations peuvent être technologiques, géographiques, infrastructurelles, économiques ou liées aux données et aux compétences. Leur identification suppose donc de dépasser le seul périmètre du fournisseur directement contractualisé, pour comprendre les interdépendances entre prestataires, sous-traitants et ressources communes.
L’objectif n’est pas de supprimer toute concentration, ce qui serait souvent irréaliste, mais d’identifier celles qui sont susceptibles de compromettre simultanément plusieurs activités importantes ou critiques. Cette connaissance permet d’éclairer les décisions de diversification, de continuité ou de transformation.
Intégrer les dépendances dans le sourcing et le suivi des prestataires
L’identification des dépendances critiques doit commencer avant même la signature du contrat. Dès le sourcing et la due diligence, l’analyse doit dépasser la santé financière et la cybersécurité du fournisseur pour examiner l’architecture des prestations, les sous-traitants significatifs, la localisation des infrastructures et les éventuelles dépendances communes avec d’autres prestataires.
Ces constats doivent ensuite être traduits dans les dispositions contractuelles : niveaux de service, droits d’audit, information sur la sous-traitance, notification des changements, continuité d’activité et réversibilité.
Cette vigilance doit se poursuivre pendant toute la relation. Une concentration peut apparaître après la signature d’un contrat : migration vers une nouvelle infrastructure cloud, changement de sous-traitant, acquisition d’un fournisseur concurrent ou extension du périmètre d’une prestation externalisée. La maîtrise des dépendances ne peut donc pas reposer sur une photographie figée des risques. Elle nécessite un suivi régulier des évolutions susceptibles de modifier l’exposition réelle de l’organisation.
Évaluer la substituabilité réelle et les stratégies de sortie
Disposer de fournisseurs alternatifs ou de clauses de réversibilité constitue une précaution nécessaire. Mais encore faut-il pouvoir les mobiliser lorsque survient une défaillance. C’est l’un des principaux enseignements d’une approche élargie du TPRM : la réversibilité contractuelle ne garantit pas la substituabilité opérationnelle.
Une organisation peut disposer d’un droit de résiliation sans posséder les compétences nécessaires pour reprendre une activité. Les données peuvent être exportables, mais difficilement réutilisables. Un fournisseur alternatif peut dépendre de la même infrastructure que celui qu’il est censé remplacer. Dans certains cas, la migration reste techniquement envisageable, mais se heurte à des contraintes réglementaires ou nécessite plusieurs mois de transformation.
Une stratégie de sortie crédible doit donc être appréciée au regard de sa faisabilité réelle. Cela implique notamment d’examiner les délais de migration, les coûts, les ressources nécessaires, la récupération des données, les compétences disponibles et l’indépendance effective des solutions alternatives. Pour les activités critiques, ces paramètres doivent être compatibles avec les exigences de continuité de l’organisation.
La question déterminante n’est plus seulement de savoir si un fournisseur est juridiquement remplaçable, mais dans quelles conditions, dans quels délais et avec quelles conséquences opérationnelles il pourrait effectivement être remplacé. Cette analyse doit être engagée avant qu’une situation de crise ne rende la sortie urgente.
Adapter la gouvernance et le pilotage à la maturité de l’organisation
Toutes les entreprises ne disposent pas du même niveau de maturité en matière de TPRM. La transformation des dispositifs doit donc tenir compte des pratiques existantes, de la criticité des activités et des exigences sectorielles.
Pour une organisation dont le dispositif est encore peu structuré, la priorité reste de construire les fondamentaux : identifier les tiers et les prestations, définir les critères de criticité, organiser les diligences, sécuriser les contrats et formaliser les mécanismes de suivi et d’escalade. Pour les sociétés disposant déjà de dispositifs d’externalisation, notamment dans l’assurance et les services financiers, l’enjeu consiste souvent à mieux articuler les informations détenues par les achats, les risques, le juridique, la cybersécurité, la DSI et la continuité d’activité.
Dans les organisations les plus matures, une nouvelle étape consiste à rechercher systématiquement les concentrations transversales : infrastructures communes, fournisseurs de données partagés, sous-traitants récurrents, technologies propriétaires ou ressources critiques présentes dans plusieurs chaînes de service.
Cette évolution suppose de rapprocher les fonctions et de dépasser les frontières organisationnelles et contractuelles. Elle peut également conduire à renforcer la qualité des référentiels fournisseurs et des registres d’information, notamment dans le cadre de DORA pour les entités financières concernées. La maturité d’un dispositif TPRM ne se mesure donc pas au nombre de questionnaires fournisseurs réalisés, mais à sa capacité à détecter les dépendances susceptibles de compromettre la continuité des activités.
Votre dispositif TPRM présente-t-il des angles morts ?
Cinq questions pour engager un premier autodiagnostic :
- Connaissez-vous les dépendances de vos fournisseurs critiques ? Au-delà des prestataires directs, avez-vous identifié les sous-traitants, technologies et infrastructures déterminants ?
- Vos fournisseurs alternatifs sont-ils réellement indépendants ? Avez-vous recherché les éventuels points de concentration technologiques, géographiques ou infrastructurels ?
- Vos stratégies de sortie ont-elles été éprouvées ? Les délais, les coûts, les compétences et les contraintes réglementaires ont-ils été évalués ?
- Vos référentiels sont-ils suffisamment fiables ? Disposez-vous de données complètes et cohérentes sur les prestations, les sous-traitants et les fonctions critiques soutenues ?
- Vos dispositifs de sourcing permettent-ils d’identifier les risques indirects ? Peuvent-ils détecter une dépendance située chez un sous-traitant de rang 2 ou 3, ou au niveau d’une infrastructure commune ?
Ces questions ne constituent pas une évaluation exhaustive de la maturité TPRM. Elles permettent néanmoins de repérer les domaines qui méritent une investigation approfondie.
Faire du TPRM un levier de résilience stratégique
L’évolution du TPRM ne consiste pas à ajouter systématiquement de nouveaux contrôles aux dispositifs existants. Elle vise d’abord à améliorer la compréhension des dépendances réelles de l’organisation, à identifier leurs points de concentration et à anticiper les conséquences de leur indisponibilité.
Cette ambition suppose de rapprocher les métiers, les fonctions de contrôle, les équipes technologiques et les responsables des relations fournisseurs autour d’une vision partagée des activités critiques. Elle permet de dépasser une approche centrée sur chaque prestataire pour mieux appréhender les interdépendances qui traversent l’ensemble de la chaîne de valeur.
Les dispositifs de gestion des risques fournisseurs constituent une première étape indispensable, mais doivent être complétés par une analyse transversale des dépendances critiques. Car la question décisive n’est plus seulement de savoir quels fournisseurs sont indispensables à l’entreprise, mais de comprendre ce qui se passerait si plusieurs dépendances apparemment indépendantes devenaient indisponibles simultanément.
Pour aller plus loin avec TNP
La conformité réglementaire et la structuration des dispositifs TPRM constituent un socle essentiel. Mais elles ne suffisent pas toujours à identifier les dépendances critiques situées au-delà des relations contractuelles directes. Pour accompagner cette réflexion, TNP propose une approche d’Audit Flash TPRM I Dépendances & Concentrations, destinée à examiner les dispositifs existants, à identifier les principaux angles morts et à prioriser les axes d’approfondissement.
Un premier échange de 30 minutes permet d’aborder les enjeux de maturité, de cartographie des dépendances, de concentration des risques et de substituabilité des prestataires.
Contactez nos experts pour échanger sur vos enjeux de maîtrise des risques tiers.