
Cloud, logiciels, infrastructures, données, équipements industriels : les organisations dépendent d’écosystèmes externes toujours plus complexes. Mais derrière des fournisseurs apparemment indépendants peuvent se cacher des technologies, des ressources ou des infrastructures communes. Une concentration invisible qui fragilise la continuité des activités, y compris lorsque les dispositifs de gestion des risques tiers semblent maîtrisés. Pour les entreprises, l’enjeu n’est plus seulement d’identifier leurs fournisseurs critiques, mais de comprendre de quoi elles dépendent réellement.
Les échanges du Club KYS de TNP consacrés aux dépendances et aux concentrations invisibles ont nourri cette réflexion sur les nouvelles frontières de la gestion des risques liés aux tiers.
La diversification des fournisseurs constitue depuis longtemps un levier de maîtrise des risques. En multipliant les prestataires, les entreprises cherchent notamment à limiter leur exposition à une défaillance individuelle et à préserver leur capacité à poursuivre leurs activités. Mais cette logique repose sur une hypothèse qui mérite d’être interrogée : des fournisseurs distincts sont-ils nécessairement indépendants ?
Le paradoxe de la diversification : plusieurs fournisseurs, une même dépendance
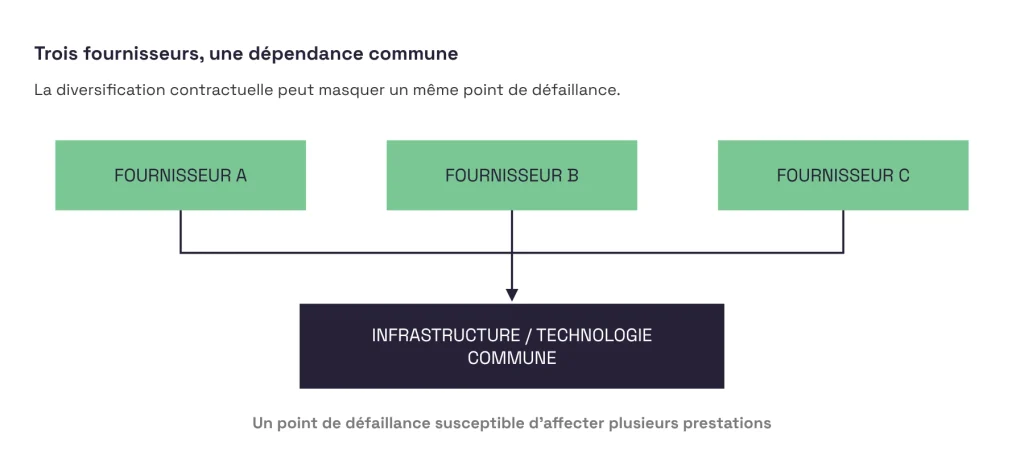
Deux éditeurs de logiciels peuvent s’appuyer sur le même fournisseur de cloud. Plusieurs équipementiers peuvent dépendre d’un fabricant de composants commun. Des prestataires concurrents peuvent utiliser le même opérateur télécom, la même source de données ou des infrastructures situées dans une seule région du monde. Dans ces situations, la diversification contractuelle ne garantit pas une véritable diversification des risques.
Le problème apparaît lorsque plusieurs dépendances supposées indépendantes convergent vers un même point de défaillance. L’interruption d’une ressource commune peut alors affecter simultanément plusieurs fournisseurs, applications ou activités critiques.
Trois fournisseurs distincts peuvent partager un même point de défaillance
C’est ce que révèle une lecture multidimensionnelle des concentrations : le risque ne se limite plus à la relation entre une entreprise et son fournisseur direct. Il peut se situer beaucoup plus loin dans la chaîne de valeur, à l’intersection de dépendances technologiques, matérielles, géographiques, économiques ou réglementaires.
Cette réalité invite à faire évoluer le Third Party Risk Management (TPRM), ou gestion des risques liés aux tiers, au-delà de l’évaluation individuelle des fournisseurs et prestataires. La question n’est plus seulement « De quels fournisseurs dépendons-nous ? », mais « Quelles ressources communes conditionnent réellement la continuité de nos activités ? ».
Les huit dimensions d’une dépendance critique
Une même activité peut cumuler plusieurs formes de dépendance :
- Technologique : cloud, logiciels, API, solutions de cybersécurité ou composants communs.
- Matérielle : équipements, composants industriels ou matières premières.
- Géographique : concentration dans un pays, une région ou un bassin industriel.
- Juridique et réglementaire : contraintes de localisation, licences ou règles limitant les alternatives.
- Économique : marché dominé par un nombre restreint de fournisseurs substituables.
- Infrastructurelle : réseaux télécoms, centres de données, énergie ou plateformes partagées.
- Humaine : compétences rares ou expertises détenues par un nombre limité de personnes.
- Liée aux données : dépendance à une source ou à un fournisseur de données commun.
Le risque s’amplifie lorsque plusieurs de ces dimensions se superposent et peuvent être affectées par un même événement.
CrowdStrike : quand une technologie commune devient un point de défaillance majeur
Le 19 juillet 2024, une mise à jour défectueuse de la solution de cybersécurité CrowdStrike Falcon provoque des perturbations majeures sur des systèmes Microsoft Windows. Selon Microsoft, environ 8,5 millions de terminaux Windows sont affectés, soit moins de 1 % du parc mondial. Pourtant, les conséquences sont considérables : transport aérien, établissements de santé, institutions financières, médias et entreprises de services connaissent d’importantes perturbations.
Cet incident illustre un paradoxe de la résilience numérique : une technologie déployée pour protéger les systèmes d’information peut elle-même devenir une source de vulnérabilité collective. Le problème dépasse la défaillance du logiciel. Il tient à la présence d’un même composant technologique dans un grand nombre d’organisations assurant des services essentiels.
Des entreprises aux activités, aux fournisseurs et aux architectures informatiques différents se retrouvent ainsi exposées à un événement commun. L’incident rappelle que l’exposition réelle d’une organisation ne peut pas toujours être appréciée en examinant séparément chaque prestataire. Une technologie mutualisée, parfois intégrée à plusieurs services, peut constituer un point de concentration dont la criticité n’apparaît pas immédiatement dans les cartographies de risques traditionnelles. La multiplication des solutions et des fournisseurs ne protège donc pas nécessairement contre la défaillance d’un composant partagé.
Cloud, données, territoires : quand les dépendances se cumulent
Les incidents ayant affecté des infrastructures AWS au Moyen-Orient en mars 2026 illustrent une autre réalité : la dépendance technologique ne peut pas toujours être dissociée des risques physiques, géographiques et réglementaires. Dans un contexte géopolitique dégradé, des infrastructures cloud ont été physiquement touchées. Pour certaines organisations, la continuité d’activité ne dépendait alors plus uniquement de la disponibilité d’une région cloud alternative.
Le cas de Policybazaar UAE, acteur de l’assurance, révèle notamment les difficultés susceptibles d’apparaître lorsqu’un transfert de données vers une autre région se heurte à des exigences réglementaires de localisation. Une solution de secours peut ainsi être techniquement envisageable sans être immédiatement mobilisable. L’exemple met en évidence plusieurs dépendances imbriquées : le fournisseur cloud, ses infrastructures physiques, leur localisation géographique, l’environnement géopolitique et les règles encadrant le traitement des données.
La résilience ne se résume donc pas à disposer d’une architecture redondante ou d’un plan de reprise d’activité. Encore faut-il s’assurer que les alternatives prévues restent effectivement accessibles, autorisées et opérationnelles dans les scénarios de crise envisagés.
Cette problématique dépasse largement le secteur numérique. Les technologies reposent elles-mêmes sur des chaînes industrielles : centres de données, énergie, réseaux de télécommunications, semi-conducteurs et matières premières. Un industriel peut ainsi disposer de trois fournisseurs pour un composant stratégique, sans avoir identifié que tous s’approvisionnent auprès du même producteur ou utilisent une même usine. La concentration ne disparaît pas avec la diversification des contrats : elle peut simplement se déplacer vers un maillon moins visible de la chaîne d’approvisionnement.
Cette préoccupation dépasse l’échelle de l’entreprise. Avec le Critical Raw Materials Act, l’Union européenne s’est notamment fixé pour objectif qu’à l’horizon 2030, aucun pays tiers ne représente plus de 65 % de ses besoins annuels pour une matière première stratégique, à une étape pertinente de transformation. Une illustration de l’importance croissante accordée à la diversification réelle des chaînes d’approvisionnement.
Des infrastructures critiques parfois invisibles aux yeux des organisations
Les cyberattaques ayant touché des installations frigorifiques connectées en France en octobre 2026 offrent une illustration particulièrement concrète de ce phénomène.
Le 12 octobre, le CERT-FR publie une alerte concernant la compromission de contrôleurs à distance d’installations frigorifiques, notamment des équipements utilisés dans la grande distribution. Selon les informations rapportées par Reuters, environ 150 magasins Intermarché figurent parmi les établissements concernés. Certaines attaques permettent de manipuler à distance les systèmes de réfrigération, entraînant des pertes de marchandises et des dommages matériels.
Le cas est révélateur : un contrôleur frigorifique n’apparaît pas spontanément comme une technologie stratégique aux yeux d’une direction générale. Pourtant, lorsque cet équipement conditionne la conservation des produits, sa disponibilité devient directement liée à la continuité de l’activité. Une compromission informatique peut alors entraîner des conséquences industrielles, opérationnelles et économiques.
Le raisonnement s’applique à de nombreux secteurs. Dans la santé, il concerne les équipements biomédicaux ou les installations nécessaires à la conservation des médicaments et des échantillons biologiques. Dans l’industrie, il peut s’agir d’automates, de logiciels de supervision ou de composants intégrés à une chaîne de production.
Deux incidents récents confirment également la criticité d’infrastructures ou de composants parfois peu visibles. Le 8 septembre 2026, un défaut logiciel affectant le système de traitement des données de vol de NATS perturbe durablement le trafic aérien britannique. Le 21 octobre, une défaillance d’équipement au cœur du réseau mobile d’Orange provoque d’importantes perturbations des communications en France. Ces événements, de nature différente, illustrent un même principe : la criticité d’un composant ne dépend ni de sa taille ni de sa visibilité, mais des activités qui reposent sur son fonctionnement.
Ces exemples ne relèvent pas tous d’un même mécanisme de concentration. Ils soulignent néanmoins une difficulté commune : la criticité d’une ressource ne dépend ni de sa visibilité dans l’organisation ni de sa place dans la hiérarchie contractuelle des fournisseurs. Un composant secondaire en apparence peut soutenir une activité essentielle. Et un incident survenant chez un sous-traitant, un fabricant ou un opérateur d’infrastructure peut produire des effets bien au-delà de son périmètre immédiat.
Comprendre les dépendances réelles : un nouvel impératif de résilience
Ces situations mettent en lumière les limites d’une approche du risque exclusivement centrée sur les fournisseurs directs. Une organisation peut disposer de contrats solides, de prestataires évalués individuellement et de plans de continuité documentés, tout en restant exposée à des points de défaillance communs qu’elle n’a pas identifiés.
L’objectif n’est évidemment pas de supprimer les dépendances externes. Elles sont indispensables à la performance, à l’innovation et à la compétitivité des entreprises. Il s’agit plutôt de les rendre visibles, de comprendre leurs interactions et d’identifier les concentrations susceptibles de compromettre plusieurs activités simultanément.
Cette évolution confère au TPRM une dimension plus stratégique, à la croisée de la gestion des risques, de la continuité d’activité, de la cybersécurité, des achats et des enjeux de souveraineté. La véritable résilience ne consiste pas seulement à multiplier les fournisseurs, mais à identifier et maîtriser les causes communes de défaillance auxquelles ils peuvent être exposés. Pour les organisations, une question devient donc essentielle : savent-elles réellement de quoi dépend la continuité de leurs activités critiques ?
Pour aller plus loin avec TNP
La conformité réglementaire et la structuration des dispositifs TPRM constituent un socle essentiel. Mais elles ne suffisent pas toujours à identifier les dépendances critiques situées au-delà des relations contractuelles directes. Pour accompagner cette réflexion, TNP propose une approche d’Audit Flash TPRM I Dépendances & Concentrations, destinée à examiner les dispositifs existants, à identifier les principaux angles morts et à prioriser les axes d’approfondissement.
Un premier échange de 30 minutes permet d’aborder les enjeux de maturité, de cartographie des dépendances, de concentration des risques et de substituabilité des prestataires.
Contactez nos experts pour échanger sur vos enjeux de maîtrise des risques tiers.